Qualité de service : seau à jetons, DiffServ, MPLS et SDN
Les paramètres de qualité, le seau à jetons avec démonstration des bornes sur le trafic et le retard, les disciplines de service, IntServ et DiffServ, la commutation d'étiquettes MPLS, les réseaux définis par logiciel et le découpage du réseau en tranches.
https://www.electronics-engineering.com/fr/qualite-de-service-seau-a-jetons-diffserv-mpls-sdn/
Internet traite tous les paquets de la même façon, mais tous les services n’ont pas les mêmes besoins : un appel téléphonique tolère quelques pertes mais pas des retards supérieurs à 150 ms, un transfert de fichier le contraire, la commande d’un robot à distance exige des retards faibles et garantis. La qualité de service (QoS) est l’ensemble des techniques qui donnent des garanties différentes à des flux différents. Dans cette leçon, nous regardons le seau à jetons avec la démonstration de la borne sur le trafic et sur le retard, les disciplines de service des files, les architectures IntServ et DiffServ, la commutation d’étiquettes MPLS et les réseaux définis par logiciel.
Ce qui est garanti
Les paramètres d’un flux sont la bande passante, le retard de bout en bout, sa variabilité (la gigue) et les pertes. Le retard de propagation est fixe ; ce qu’on peut contrôler, c’est le retard dans les files (leçon sur les files d’attente). Pour donner des garanties, il faut faire deux choses : décrire le trafic qu’un flux va injecter, et servir les files de façon à respecter les engagements.
Le seau à jetons
Un flux se décrit avec un seau à jetons de paramètres  et
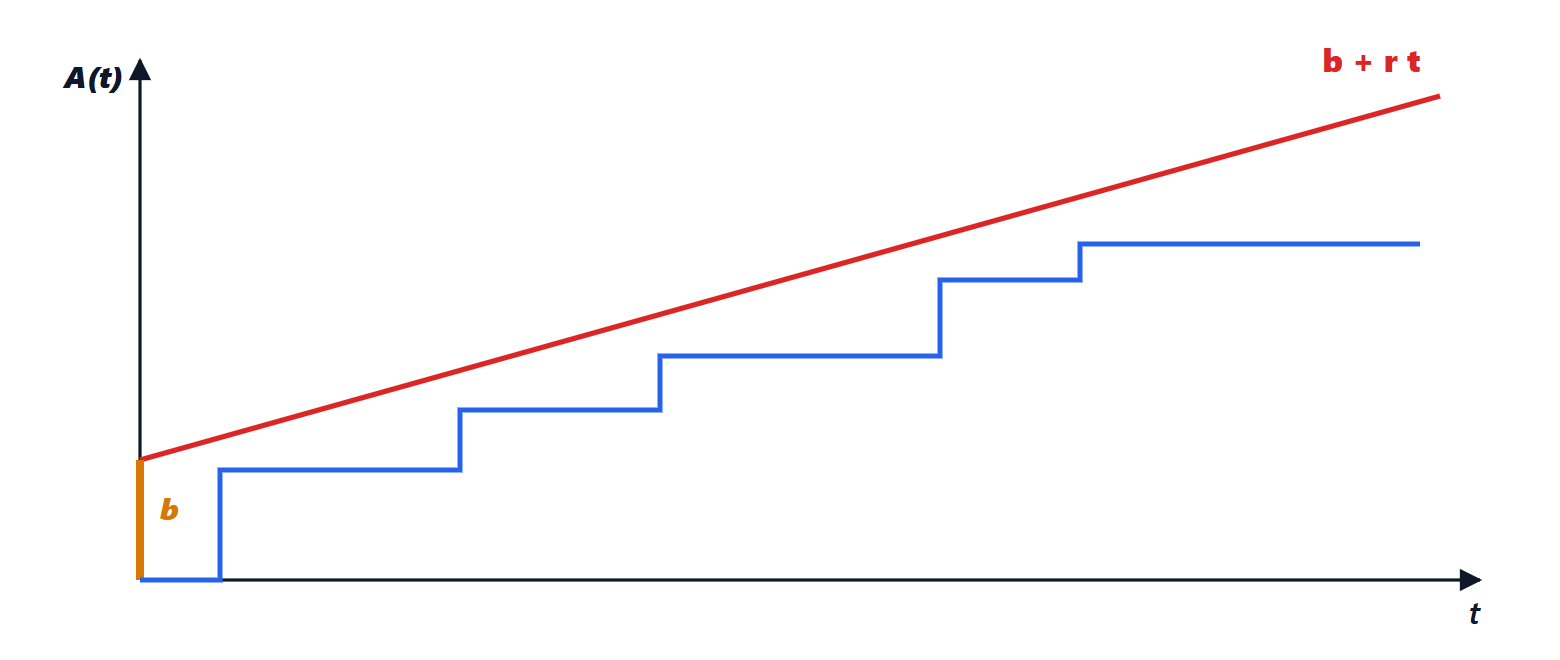
 : un seau de capacité se remplit de jetons au débit de jetons par seconde ; chaque octet transmis consomme un jeton, et si le seau est vide, il faut attendre. Le flux peut ainsi envoyer des rafales jusqu’à octets, mais en moyenne pas plus de octets par seconde.
Théorème. Le trafic  qui sort d’un seau à jetons dans un intervalle quelconque de durée
 vérifie
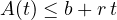
Démonstration. Au début de l’intervalle, le seau contient au plus jetons. Pendant l’intervalle, il en arrive au plus  . Chaque octet transmis consomme un jeton, donc les octets transmis ne peuvent pas dépasser les jetons disponibles,
 . ∎
Théorème. Si un flux conforme au seau  est servi par une liaison qui lui garantit au moins le débit
 , le retard d’attente ne dépasse pas
 .
Démonstration. Le pire cas est une rafale de octets qui arrive d’un coup avec une file vide : le dernier octet doit attendre que les précédents soient transmis, soit . Après la rafale, les données arrivent au plus au débit  , plus lentement qu’elles ne sont servies, donc la file ne peut pas dépasser la file initiale. ∎
Le même seau, placé à la périphérie du réseau, sert de lisseur (shaper, qui retarde les paquets en excès) ou de contrôleur de conformité (policer, qui les supprime ou les marque comme moins importants).
Les disciplines de service
- FIFO : premier arrivé, premier servi. Simple, mais un flux agressif retarde tous les autres.
- Priorité : plusieurs files, et l’on sert toujours la non vide de plus haute priorité. Excellent pour la voix, mais les flux de basse priorité peuvent mourir de faim.
- La mise en file équitable pondérée (WFQ) et ses approximations efficaces comme le tourniquet à déficit (deficit round robin) : chaque flux a une file et un poids
 , et reçoit au moins la fraction
 de la capacité. C’est ce qui permet de garantir le débit
 du théorème précédent.
Contre l’enflure des files (bufferbloat), on utilise aussi des schémas de gestion active des files comme CoDel, qui suppriment ou marquent des paquets avant que la file ne soit pleine, pour signaler tôt la congestion à TCP (leçon sur TCP).
IntServ et DiffServ
L’architecture IntServ réservait des ressources pour chaque flux, sur tout le chemin : des garanties strictes, mais chaque routeur devait se souvenir de millions de flux, et cela n’a jamais fonctionné à grande échelle. DiffServ classe en revanche les paquets à la périphérie du réseau en quelques classes, écrites sur 6 bits de l’en-tête IP : par exemple « expedited forwarding » (EF) pour la voix, « assured forwarding » (AF) avec divers niveaux, « best effort » pour le reste. Les routeurs internes traitent chaque classe avec sa file et sa priorité, sans connaître les flux. C’est ce qu’utilisent aujourd’hui les opérateurs pour séparer téléphonie, télévision et Internet sur le même réseau.
MPLS
Dans les réseaux d’opérateurs, les paquets sont souvent acheminés non pas en regardant l’adresse IP mais une courte étiquette ajoutée à l’entrée du réseau : c’est le MPLS (multiprotocol label switching). Chaque routeur cherche l’étiquette dans une petite table, la remplace par la suivante et transmet le paquet le long d’un chemin à commutation d’étiquettes établi à l’avance. L’avantage n’est plus tant la vitesse que le contrôle : l’opérateur peut acheminer le trafic sur d’autres chemins que les plus courts pour équilibrer la charge (ingénierie de trafic), établir des chemins de secours activables en 50 ms, et construire des réseaux privés virtuels qui séparent les clients sur la même infrastructure.
Les réseaux définis par logiciel
Dans les routeurs traditionnels, chaque appareil décide de son côté avec des protocoles de routage. Les réseaux définis par logiciel (SDN) séparent le plan de contrôle, qui décide des chemins, du plan de données, qui transmet les paquets : un contrôleur central, un programme qui voit tout le réseau, installe des règles de transmission dans les tables des appareils (avec des protocoles comme OpenFlow). Le réseau devient programmable : on peut changer son comportement avec du logiciel au lieu de reconfigurer appareil par appareil. Avec la virtualisation des fonctions réseau (NFV), qui remplace les équipements dédiés par des programmes sur des serveurs ordinaires, c’est la base des réseaux de centres de données et du cœur de la 5G, où la même infrastructure physique est divisée en « tranches » (network slicing) avec des garanties différentes pour des services différents.




Sono l'autore di questa pagina su «Qualità del servizio: secchio di gettoni, DiffServ, MPLS e SDN». Se qualcosa non è chiaro, se vi serve un esempio in più o volete approfondire un punto, scrivetelo qui sotto nei commenti: rispondo personalmente. Se la pagina vi è stata utile, lasciate un voto con le stelle in cima all'articolo.I am the author of this page on “Quality of service: token bucket, DiffServ, MPLS and SDN”. If something is unclear, if you need another example or want to go deeper into a point, write it in the comments below: I answer personally. If the page was useful, leave a star rating at the top of the article.