Sécurité des réseaux : Diffie-Hellman, certificats et TLS
Les objectifs de la sécurité, la cryptographie symétrique, l'échange de Diffie-Hellman avec démonstration et exemple, l'homme du milieu, les hachages, les signatures et les certificats, TLS 1.3 et la confidentialité persistante, pare-feu, VPN et DDoS.
https://www.electronics-engineering.com/fr/securite-des-reseaux-diffie-hellman-tls-certificats/
Internet a été conçu par des chercheurs qui se faisaient confiance : aucun protocole d’origine ne chiffrait les données ni ne vérifiait qui les avait envoyées. Aujourd’hui, la sécurité fait partie de chaque couche. Dans cette leçon, nous regardons les objectifs de la sécurité, la cryptographie symétrique et à clé publique, l’échange de clés de Diffie-Hellman avec la démonstration et un exemple numérique, l’attaque de l’homme du milieu et les certificats, les fonctions de hachage et les signatures, le protocole TLS, et les défenses du réseau : pare-feu, VPN et protection contre les attaques par déni de service.
Les objectifs
- Confidentialité : seul le destinataire peut lire le message.
- Intégrité : le message n’a pas été modifié.
- Authentification : on sait qui l’a envoyé.
- Disponibilité : le service reste joignable même sous attaque.
L’attaquant typique peut lire, modifier, supprimer et insérer des paquets sur le chemin : quiconque contrôle un réseau Wi-Fi public, un routeur ou une liaison peut le faire.
La cryptographie symétrique
L’émetteur et le destinataire partagent une clé secrète  , utilisée à la fois pour chiffrer et pour déchiffrer. L’algorithme standard est l’AES, avec des clés de 128 ou 256 bits : essayer toutes les
 clés prendrait à tous les ordinateurs du monde bien plus que l’âge de l’univers. Il est rapide (les processeurs ont des instructions dédiées et chiffrent des dizaines de gigabits par seconde) mais il a un problème fondamental : comment deux parties se mettent-elles d’accord sur la clé si elles ne se sont jamais rencontrées, en communiquant sur un réseau que l’attaquant écoute ?
L’échange de clés de Diffie-Hellman
En 1976, Whitfield Diffie et Martin Hellman ont montré que c’est possible. On choisit publiquement un grand nombre premier  et un nombre
 . A choisit un secret
 et envoie
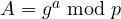 ; B choisit un secret
 et envoie
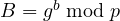 .
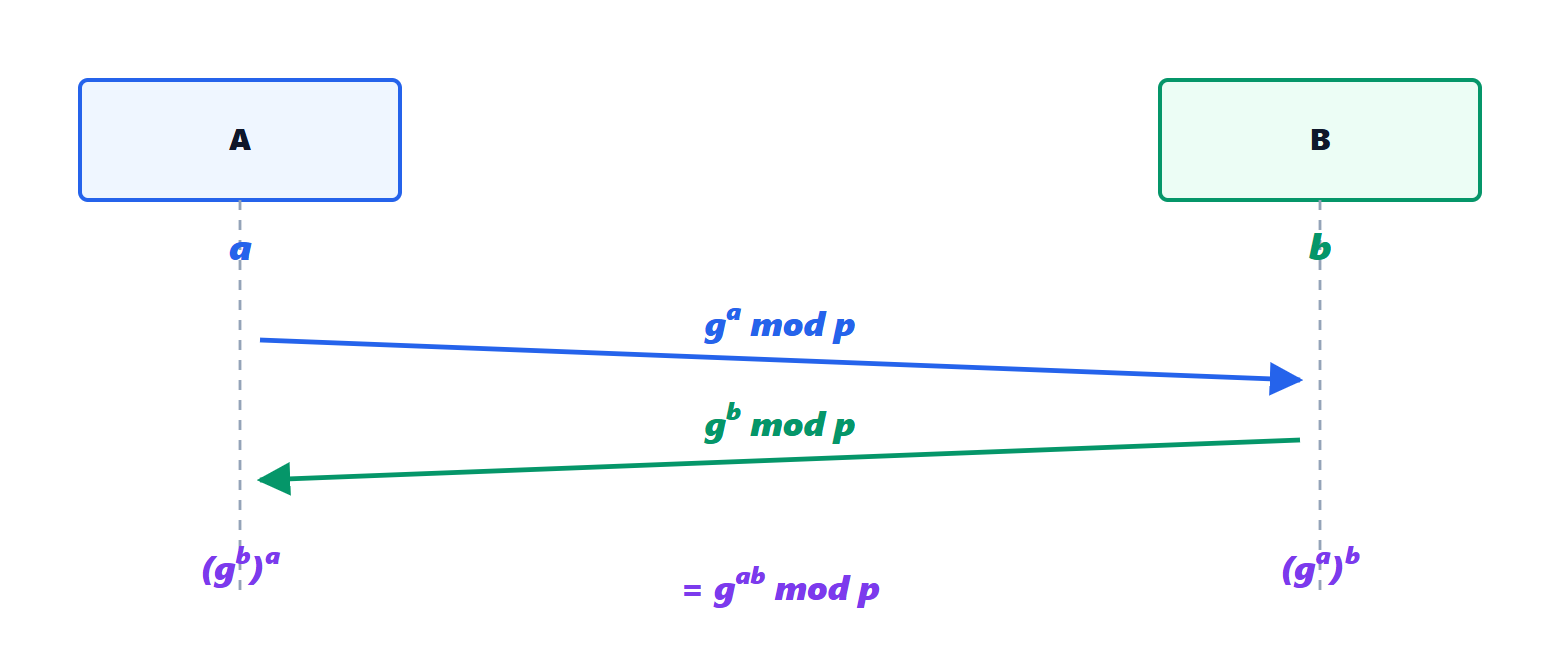
Théorème. A et B obtiennent la même clé : 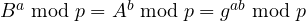 .
Démonstration. L’arithmétique modulo conserve les produits et les puissances : si 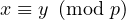 alors
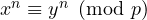 . Donc
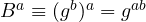 et
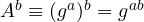 , et les deux quantités coïncident. ∎
Exemple avec de petits nombres. Avec  ,
 ,
 ,
 : A envoie
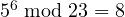 , B envoie
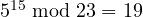 . A calcule
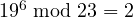 , B calcule
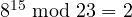 : la clé commune est 2. L’attaquant voit , , 8 et 19, mais pour obtenir la clé il devrait trouver à partir de
 : le logarithme discret, que pour des nombres premiers de 2048 bits (ou, avec les courbes elliptiques, de 256 bits) personne ne sait résoudre en un temps raisonnable.
L’homme du milieu et les certificats
Diffie-Hellman seul ne dit pas avec qui l’on parle. Un attaquant sur le chemin peut faire un échange avec A en se faisant passer pour B et un autre avec B en se faisant passer pour A, puis lire et relayer tout : c’est l’attaque de l’homme du milieu. Il faut une authentification.
La cryptographie à clé publique (RSA, courbes elliptiques) utilise des paires de clés : la clé publique est connue de tous, la clé privée seulement de son propriétaire. Ce qui est signé avec la clé privée se vérifie avec la publique. Une signature numérique se calcule sur l’empreinte du message produite par une fonction de hachage cryptographique (SHA-256) : une fonction qui produit 256 bits à partir de n’importe quel message, de sorte qu’il est irréalisable de trouver deux messages de même empreinte. Changer un seul bit du message change complètement l’empreinte, et la signature ne se vérifie plus.
Mais comment savoir qu’une clé publique appartient vraiment au site de la banque ? Un certificat le garantit : un document qui lie le nom du site à sa clé publique, signé par une autorité de certification, dont la clé publique est déjà installée dans le navigateur et le système d’exploitation. C’est la chaîne de confiance de l’IGC (infrastructure à clé publique, PKI).
TLS
Le protocole TLS (le « S » de HTTPS) réunit toutes les pièces. En version 1.3, en un seul aller-retour : le client et le serveur font un échange de Diffie-Hellman sur courbe elliptique, le serveur envoie son certificat et signe l’échange avec sa clé privée (si bien que le client sait qu’il parle au bon site et non à un homme du milieu), et de la clé commune on dérive les clés symétriques AES, avec lesquelles toutes les données suivantes sont chiffrées et authentifiées. Comme les clés de session viennent d’un échange éphémère, même quelqu’un qui volerait à l’avenir la clé privée du serveur ne pourrait pas déchiffrer le trafic enregistré aujourd’hui : c’est la confidentialité persistante (forward secrecy).
Les défenses du réseau
- Les pare-feu : filtrent le trafic par adresses, ports et état de connexion, par exemple en ne laissant entrer de l’extérieur que les réponses à des connexions ouvertes de l’intérieur. Ceux de nouvelle génération inspectent aussi le contenu applicatif.
- Les VPN : créent un tunnel chiffré (IPsec, WireGuard) entre deux réseaux ou entre un employé et l’entreprise, à travers Internet.
- La détection d’intrusion (IDS) : cherche dans le trafic les signatures d’attaques connues ou des comportements anormaux.
- Le déni de service distribué (DDoS) : des millions d’appareils compromis, souvent des caméras et des routeurs domestiques, inondent une cible de trafic, jusqu’à des térabits par seconde. Les défenses sont de très grands réseaux de distribution qui absorbent le trafic, des filtres chez les opérateurs, et la limitation du débit par source avec les seaux à jetons de la leçon sur la qualité de service.




Ciao, sono l'autore di «Sicurezza delle reti: Diffie-Hellman, certificati e TLS». Domande, dubbi, segnalazioni di errori o richieste di approfondimento sono benvenuti: scriveteli qui sotto e vi rispondo io. Potete anche votare la pagina con le stelle all'inizio dell'articolo.Hi, I am the author of “Network security: Diffie-Hellman, certificates and TLS”. Questions, doubts, error reports and requests for more detail are all welcome: write them below and I will answer. You can also rate the page with the stars at the top of the article.