Virtualisation, conteneurs et sécurité
Protection matérielle, le théorème de Popek et Goldberg, hyperviseurs de type 1 et 2, le coût des tables de pages imbriquées démontré, espaces de noms et cgroups, principes de sécurité.
https://www.electronics-engineering.com/fr/virtualisation-popek-goldberg-hyperviseur-conteneurs/
Un centre de données moderne ne fait pas tourner un système d’exploitation par machine : il en fait tourner des dizaines, chacun dans une machine virtuelle, ou des milliers d’applications isolées dans des conteneurs. La virtualisation a rendu possible le cloud, et elle repose sur les mêmes mécanismes de protection qui séparent les processus. Dans cette leçon, nous regardons la protection matérielle, le théorème de Popek et Goldberg sur la virtualisabilité avec sa justification, l’hyperviseur et le support matériel avec le calcul du coût de la traduction d’adresses à deux niveaux, les conteneurs et quelques principes de sécurité.
La protection
L’isolation entre processus repose sur trois mécanismes matériels, contrôlés par le noyau :
- le mode privilégié (leçon sur les processus) : seul le noyau exécute les instructions qui configurent le système ;
- la traduction d’adresses : chaque processus ne voit que les pages que sa table fait correspondre, avec des permissions de lecture, d’écriture et d’exécution par page (leçon sur la mémoire) ;
- les interruptions d’horloge : le noyau reprend périodiquement le contrôle, même à un processus qui n’appelle jamais le système.
Quand une machine est virtualisable
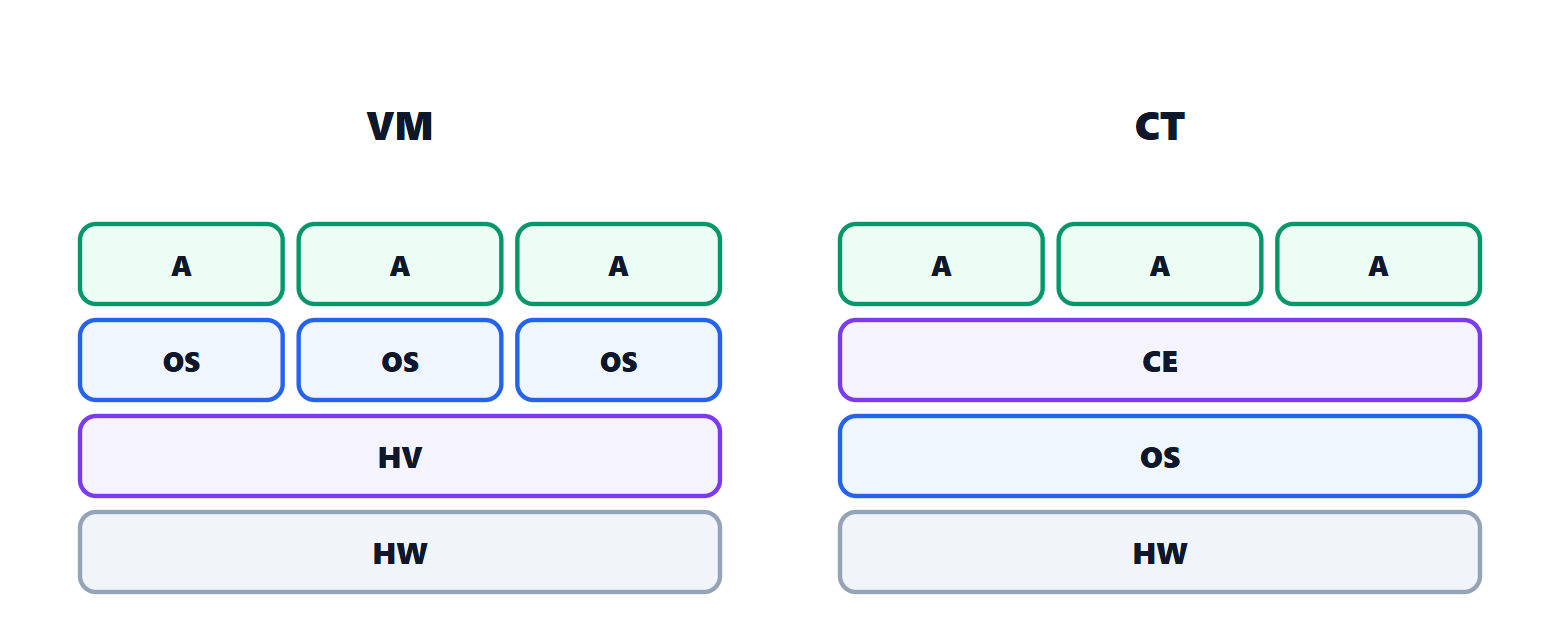
Un hyperviseur (ou moniteur de machines virtuelles) fait tourner plusieurs systèmes d’exploitation invités, en faisant croire à chacun qu’il a la machine pour lui seul. La méthode naturelle est le trap-and-emulate (piéger et émuler) : le noyau invité tourne en mode utilisateur ; quand il exécute une instruction privilégiée, le processeur lève une exception, l’hyperviseur l’intercepte et émule l’effet sur la machine virtuelle.
Popek et Goldberg (1974) ont distingué les instructions sensibles, qui lisent ou modifient l’état de configuration de la machine (mode, tables de pages, interruptions), et les instructions privilégiées, qui provoquent une exception en mode utilisateur.
Théorème (Popek et Goldberg). On peut construire un hyperviseur efficace avec la méthode trap-and-emulate si l’ensemble des instructions sensibles est contenu dans l’ensemble des instructions privilégiées.
Justification. Si toute instruction sensible est privilégiée, toute tentative de l’invité de toucher à la configuration provoque une exception et arrive à l’hyperviseur, qui l’émule sur l’état virtuel : l’hyperviseur garde le contrôle. Toutes les autres instructions ne touchent pas à la configuration et peuvent s’exécuter directement sur le processeur, à pleine vitesse. Si, au contraire, une instruction sensible n’était pas privilégiée, l’invité en mode utilisateur l’exécuterait sans exception, avec un effet différent de celui attendu en mode noyau, et l’hyperviseur ne s’en apercevrait pas. ∎
L’architecture x86 d’origine violait la condition : certaines instructions, comme celle qui restaure les drapeaux du processeur, se comportaient différemment en mode utilisateur sans lever d’exception. Les premières solutions furent la traduction binaire (VMware réécrivait à la volée le code du noyau invité) et la paravirtualisation (Xen modifiait le noyau invité pour qu’il appelle l’hyperviseur). Depuis 2005-2006, les processeurs ont des extensions dédiées (Intel VT-x, AMD-V) avec un nouveau mode pour l’hyperviseur, qui rendent la machine virtualisable selon le théorème.
Hyperviseurs et mémoire
Un hyperviseur de type 1 tourne directement sur le matériel (ESXi, Xen, Hyper-V, KVM intégré au noyau Linux) ; un de type 2 tourne comme une application sur un système d’exploitation hôte (VirtualBox).
La mémoire demande une traduction à deux niveaux : l’invité traduit les adresses virtuelles en adresses « physiques invitées », et l’hyperviseur traduit celles-ci en adresses physiques réelles. Les processeurs modernes font les deux en matériel avec des tables de pages imbriquées (EPT, NPT).
Théorème. Avec des tables à  niveaux dans l’invité et à
 niveaux dans l’hyperviseur, un défaut de TLB peut demander jusqu’à
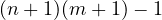 accès mémoire.
Démonstration. La traduction de l’invité lit entrées de table, puis il y a l’adresse finale de la donnée :  adresses physiques invitées en tout, chacune à traduire avec la table de l’hyperviseur, ce qui demande lectures. On ajoute les lectures des entrées de l’invité elles-mêmes (l’accès final à la donnée n’est pas compté, puisqu’il existe même sans virtualisation). Total
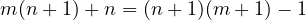 . ∎
Exemple. Avec quatre niveaux dans les deux, 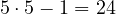 accès au lieu de 4 : c’est pourquoi le TLB et les caches d’entrées de tables de pages sont encore plus importants dans les machines virtuelles, et pourquoi les pages géantes sont rentables.
Les conteneurs
Un conteneur ne virtualise pas le matériel mais le système d’exploitation : les applications partagent un seul noyau, qui donne à chaque groupe de processus une vue séparée des ressources avec des espaces de noms (processus, réseau, système de fichiers, utilisateurs) et limite leur consommation avec des groupes de contrôle (cgroups : CPU, mémoire, entrées et sorties). Un conteneur démarre en une fraction de seconde et n’occupe que la mémoire de l’application ; une image (Docker, Podman) emballe l’application avec toutes ses bibliothèques et s’exécute de la même façon partout. Le prix est une isolation plus faible : une faille dans le noyau partagé expose tous les conteneurs, alors qu’une machine virtuelle a son propre noyau. C’est pourquoi, dans les services de cloud public, les conteneurs de clients différents tournent souvent à l’intérieur de machines virtuelles légères.
Les principes de sécurité
- Moindre privilège : chaque programme n’a que les permissions dont il a besoin ; un service réseau ne tourne pas en administrateur.
- Défense en profondeur : plusieurs barrières indépendantes, parce que chacune peut avoir des failles.
- Protection contre l’exploitation des erreurs de mémoire : pages de données non exécutables (bit NX), randomisation de l’espace d’adressage (ASLR), qui rend les adresses imprévisibles pour qui tente de détourner le programme, valeurs canari sur la pile.
- Mises à jour : la plupart des attaques réussies exploitent des vulnérabilités déjà connues et corrigées, mais non installées.




Sono l'autore di questa pagina su «Virtualizzazione, contenitori e sicurezza». Se qualcosa non è chiaro, se vi serve un esempio in più o volete approfondire un punto, scrivetelo qui sotto nei commenti: rispondo personalmente. Se la pagina vi è stata utile, lasciate un voto con le stelle in cima all'articolo.I am the author of this page on “Virtualisation, containers and security”. If something is unclear, if you need another example or want to go deeper into a point, write it in the comments below: I answer personally. If the page was useful, leave a star rating at the top of the article.