Sûreté de fonctionnement : SIL, probabilité de défaillance et cause commune
Réduction du risque, niveaux SIL, PFD moyenne pour 1oo1 et 1oo2 démontrée, le facteur bêta avec un exemple, ISO 13849 et principes pratiques pour les machines.
https://www.electronics-engineering.com/fr/surete-de-fonctionnement-sil-pfd-cause-commune/
Une presse, un robot, un réacteur chimique peuvent tuer. La sécurité fonctionnelle concerne les fonctions du système de commande qui protègent les personnes : l’arrêt d’urgence, les barrières lumineuses, les interverrouillages de sécurité des protecteurs, les arrêts automatiques d’une installation de process. Les normes exigent de démontrer chiffres à l’appui la fiabilité de ces fonctions. Dans cette leçon, nous regardons la réduction du risque et les niveaux d’intégrité SIL, la probabilité de défaillance à la sollicitation avec les démonstrations pour une voie et pour deux voies redondantes, l’effet décisif des défaillances de cause commune avec un exemple, et les normes pour les machines.
Risque et niveaux d’intégrité
Le risque combine la gravité d’un dommage et sa probabilité. La démarche est toujours la même : identifier les dangers, estimer le risque, le réduire d’abord par une conception intrinsèquement sûre (éliminer le danger), puis par des protections, et seulement en dernier par l’information (avertissements, formation). Quand la réduction est confiée à une fonction du système de commande, la norme IEC 61508 (et les normes qui en dérivent, IEC 61511 pour l’industrie de process, IEC 62061 pour les machines) exige de lui attribuer un niveau d’intégrité de sécurité (SIL), de 1 à 4.
Pour les fonctions qui agissent rarement (faible sollicitation), le SIL est défini par la probabilité moyenne de défaillance à la sollicitation (PFD) :
| SIL | PFD moyenne | Réduction du risque |
|---|---|---|
| 1 | de 10⁻² à 10⁻¹ | de 10 à 100 |
| 2 | de 10⁻³ à 10⁻² | de 100 à 1000 |
| 3 | de 10⁻⁴ à 10⁻³ | de 1000 à 10 000 |
| 4 | de 10⁻⁵ à 10⁻⁴ | de 10 000 à 100 000 |
Les défaillances dangereuses non détectées
Une fonction de sécurité reste inactive pendant des mois ; une défaillance peut rester cachée jusqu’au moment où l’on en a besoin. Ce qui compte, ce sont les défaillances dangereuses non détectées, de taux  : celles qui empêcheraient l’action et que les diagnostics automatiques ne détectent pas. Seul un essai périodique complet (proof test) tous les
 les trouve, après quoi la fonction est considérée comme neuve.
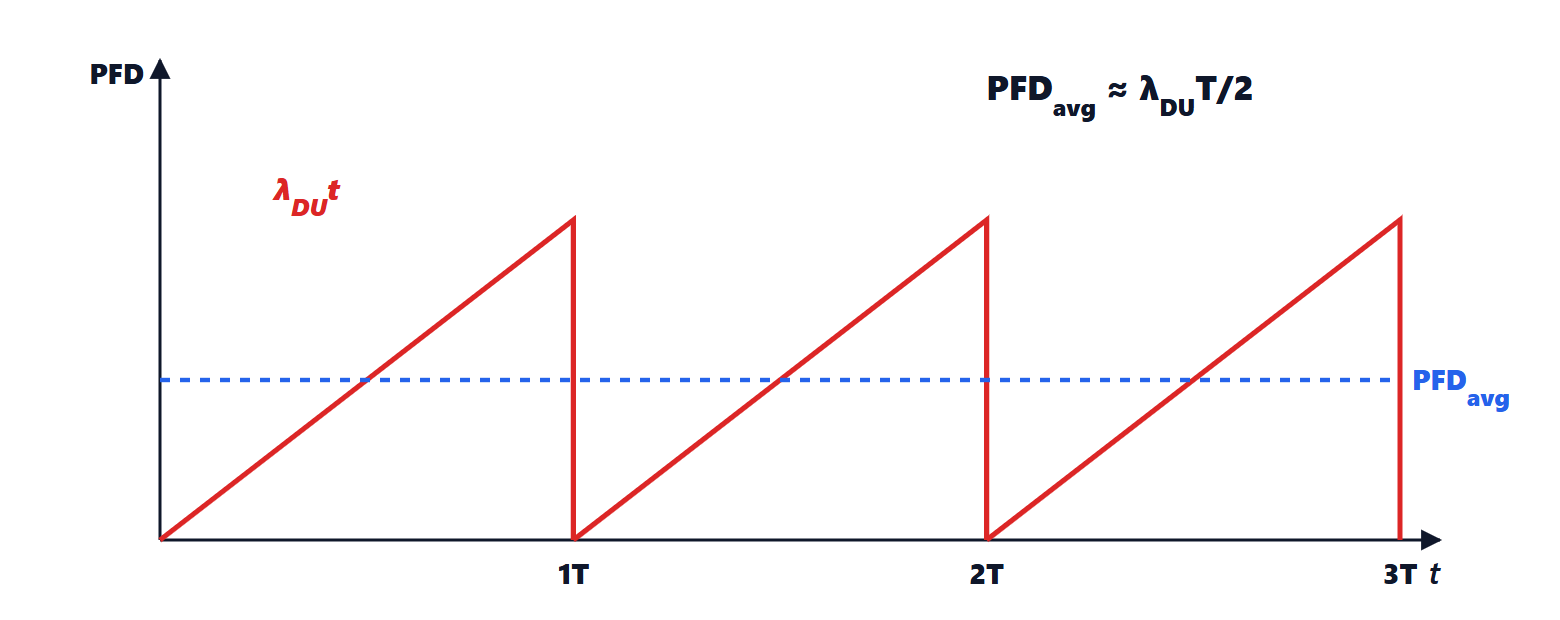
Théorème. Pour une seule voie (architecture 1oo1) avec  , la probabilité moyenne de défaillance à la sollicitation est
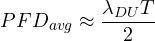
Démonstration. Avec un taux de défaillance constant, la probabilité que la voie soit défaillante à l’instant  après l’essai est
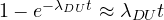 (leçon sur les probabilités). Une sollicitation peut arriver à n’importe quel instant de l’intervalle avec la même probabilité, donc on prend la moyenne :
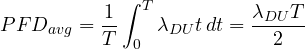
∎
Théorème. Pour deux voies indépendantes, dont l’une quelconque suffit pour agir (architecture 1oo2),
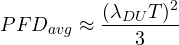
Démonstration. La fonction ne défaille que si les deux voies sont défaillantes ; avec des défaillances indépendantes, la probabilité à l’instant est  . La moyenne sur l’intervalle est
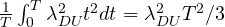 . ∎
La cause commune
Exemple. Un pressostat d’arrêt avec 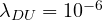 /h, testé une fois par an (
 h) :
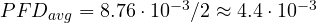 , SIL 2. En le doublant en 1oo2, la formule donne
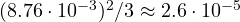 : il paraîtrait être SIL 4.
Mais les deux pressostats sont identiques, montés sur la même prise, étalonnés par la même personne : une erreur d’étalonnage, un bouchage, une surtension les mettent hors service ensemble. Le facteur bêta  est la fraction des défaillances qui frappent toutes les voies par une cause commune, et cette part se comporte comme une seule voie : on ajoute
 . Avec
 %, le terme vaut
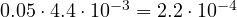 , dix fois le terme indépendant, et la fonction est SIL 3, non 4. La redondance est utile, mais les défaillances de cause commune limitent son bénéfice : on les combat avec la diversité (capteurs de principes ou de fabricants différents), la séparation physique, des procédures de maintenance décalées.
Un autre moyen de réduire la PFD est de raccourcir l’intervalle entre essais ou d’augmenter la couverture diagnostique, en transformant des défaillances non détectées en défaillances détectées, qui amènent l’installation en état sûr.
Les machines
Pour les machines, on utilise souvent la norme ISO 13849, qui classe les fonctions de sécurité en niveaux de performance (PL a à e) selon la catégorie de l’architecture (B à 4 : d’une simple voie unique à deux voies avec des diagnostics qui détectent chaque défaut isolé), la durée de vie moyenne des composants et la couverture diagnostique. Le niveau exigé se déduit du graphe de risque : gravité de la blessure, fréquence d’exposition, possibilité d’éviter le danger.
Quelques principes pratiques :
- l’arrêt d’urgence est une mesure complémentaire, il ne remplace pas les protections ; il a la priorité sur tout et exige un réarmement manuel ;
- contacts de sécurité à ouverture positive : le contact est ouvert mécaniquement même s’il soude ;
- les circuits de sécurité travaillent selon le principe du circuit fermé : un fil coupé mène à l’état sûr, comme le zéro vivant du 4-20 mA (leçon sur les capteurs) ;
- on utilise des automates de sécurité certifiés, à double processeur et avec diagnostics, et des modules d’entrées et de sorties de sécurité ; le programme de sécurité est séparé du fonctionnel et protégé contre les modifications.
En Europe, les exigences générales sont fixées par la directive Machines, remplacée par le règlement (UE) 2023/1230 applicable à partir de 2027.


Sono l'autore di questa pagina su «Sicurezza funzionale: SIL, probabilità di guasto e causa comune». Se qualcosa non è chiaro, se vi serve un esempio in più o volete approfondire un punto, scrivetelo qui sotto nei commenti: rispondo personalmente. Se la pagina vi è stata utile, lasciate un voto con le stelle in cima all'articolo.I am the author of this page on “Functional safety: SIL, probability of failure and common cause”. If something is unclear, if you need another example or want to go deeper into a point, write it in the comments below: I answer personally. If the page was useful, leave a star rating at the top of the article.