Essais de réception, mise en service, TRS et maintenance
FAT et SAT, mise en service virtuelle et jumeau numérique, interfaces ISA-101 et gestion des alarmes, TRS avec sa forme compacte démontrée et un exemple, maintenance prédictive.
https://www.electronics-engineering.com/fr/mise-en-service-fat-sat-trs-maintenance/
Une installation n’est pas terminée quand le dernier câble est raccordé : il faut la tester, la mettre en service, la remettre au client, puis la maintenir efficace pendant des années. Dans cette leçon, nous regardons les essais de réception en usine et sur site, la mise en service virtuelle avec le jumeau numérique, la conception de l’interface opérateur et la gestion des alarmes, l’indicateur TRS (OEE) avec la démonstration de sa forme compacte et un exemple, et les stratégies de maintenance.
Les essais de réception
- FAT (factory acceptance test) : le client contrôle la machine ou le tableau chez le constructeur, avant l’expédition, en suivant un protocole d’essai écrit qui remonte aux exigences (leçon sur l’architecture). Corriger une erreur ici coûte bien moins que sur site.
- SAT (site acceptance test) : après l’installation, on répète les essais dans l’installation réelle, avec les vraies connexions, et on ajoute ceux qui ne peuvent se faire que là.
- Mise en service : contrôles de câblage point par point (chaque capteur, chaque actionneur), étalonnage des instruments, essais à vide des séquences puis essais avec produit, réglage des boucles, essais des fonctions de sécurité.
- Documentation remise : schémas électriques à jour, programmes avec le code source, manuels d’exploitation et de maintenance, certificats, déclaration de conformité.
La mise en service virtuelle
La mise en service sur site est coûteuse et sous pression : l’installation doit démarrer, et chaque jour de retard est de la production perdue. La mise en service virtuelle relie le vrai programme de l’automate à un modèle de simulation de l’installation (cinématique des machines, capteurs, actionneurs, flux de pièces), et teste le logiciel avant que le matériel existe. On y trouve des erreurs de séquence, des interverrouillages manquants et des collisions entre axes. Le même modèle, tenu aligné avec l’installation et alimenté par ses données, devient le jumeau numérique (digital twin), utile pour former les opérateurs, essayer des modifications et optimiser la production.
L’interface opérateur
L’interface homme-machine (IHM) doit montrer d’un coup d’œil si tout va bien, et n’attirer l’attention que quand il le faut. La norme ISA-101 recommande des graphismes sobres, avec des fonds gris et peu de couleurs, en réservant les couleurs vives aux conditions anormales : sur un écran tout en couleurs, une alarme rouge passe inaperçue. Les écrans s’organisent par niveaux, de la vue d’ensemble de l’installation au détail d’un équipement, avec les tendances des grandeurs importantes.
La gestion des alarmes (ISA-18.2, IEC 62682) part d’un principe : chaque alarme doit exiger une action de l’opérateur. Un système qui génère des centaines d’alarmes à l’heure, dont beaucoup sans conséquence, apprend aux gens à les ignorer, et dans une vraie urgence l’information importante se perd dans le déluge (ce fut un facteur dans plusieurs accidents industriels graves). Les objectifs indicatifs sont de quelques alarmes par opérateur et par heure en conditions normales, et la rationalisation des alarmes (supprimer les doublons, fixer les priorités, l’hystérésis et les temporisations) est une vraie tâche de conception.
L’efficacité globale
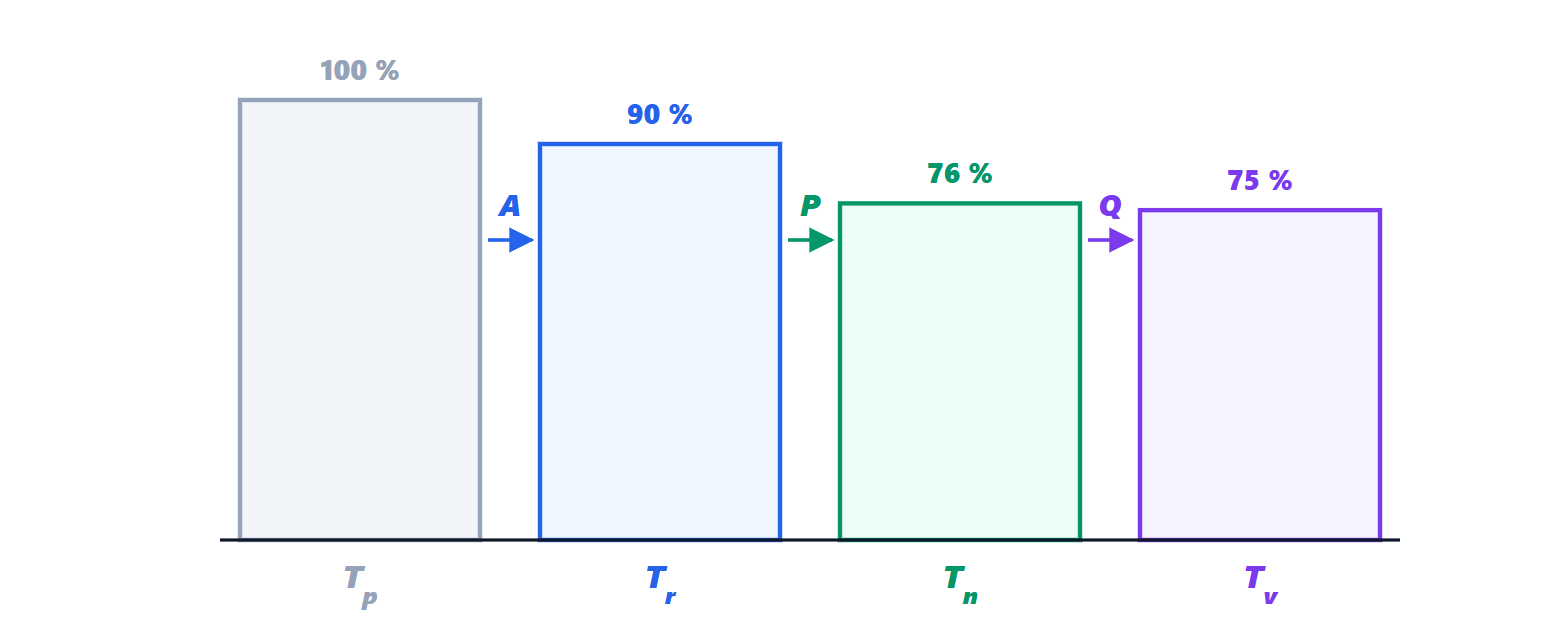
Le MES (leçon sur l’architecture) mesure les performances avec le TRS (taux de rendement synthétique, OEE : overall equipment effectiveness), produit de trois facteurs :
- la disponibilité
 = temps de marche / temps planifié (pertes dues aux pannes, aux changements de série) ;
- la performance
 = (pièces produites × temps de cycle idéal) / temps de marche (pertes dues aux micro-arrêts et à la vitesse réduite) ;
- la qualité
 = pièces bonnes / pièces produites (rebuts et retouches).
Théorème. 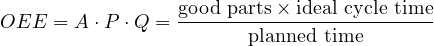 .
Démonstration. En multipliant les trois définitions, le temps de marche s’élimine entre et , et les pièces produites entre et :
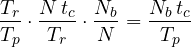
où  sont les pièces produites et
 les bonnes. ∎
La forme compacte a une interprétation claire : le TRS est la fraction du temps planifié qui aurait suffi pour produire les bonnes pièces à la vitesse idéale. Exemple. Un poste de 480 min, 48 min d’arrêts :  . Temps de cycle idéal 0,5 min, 734 pièces produites :
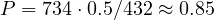 . 719 bonnes pièces :
 . TRS
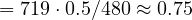 . Une valeur de 85 % est considérée excellente pour la fabrication discrète ; beaucoup d’usines sont entre 40 et 60 %. La décomposition montre où agir : ici, la plus grosse perte est dans la performance (micro-arrêts), non dans les pannes.
La maintenance
- Corrective : réparer quand ça casse. Acceptable pour des composants bon marché et non critiques.
- Préventive : remplacer à intervalles fixes, avant la panne attendue. Elle gaspille de la vie utile et n’évite pas les pannes aléatoires, qui pour l’électronique sont la majorité (la partie plate de la courbe en baignoire, leçon de Microélectronique sur le test).
- Prédictive (conditionnelle) : on mesure l’état des composants (vibrations des roulements avec analyse spectrale, températures, courants des moteurs, temps de course des vannes) et l’on agit quand la tendance annonce une panne. Les données sont déjà dans le système d’automatisation, et l’analyse automatique, y compris par des techniques d’apprentissage automatique, est l’une des applications les plus concrètes de l’Industrie 4.0.
L’objectif commun est d’augmenter la disponibilité (leçon sur l’architecture) en réduisant à la fois les pannes et les temps de réparation.




Benvenuti nella pagina su «Collaudo, messa in servizio, OEE e manutenzione». L'ho scritta pensando a chi studia ingegneria elettronica: se un passaggio non vi torna, un esercizio vi dà un risultato diverso o volete altro materiale sull'argomento, chiedete pure nei commenti e vi risponderò. Un voto con le stelle qui sopra mi aiuta a capire quali pagine migliorare.Welcome to the page on “Acceptance tests, commissioning, OEE and maintenance”. I wrote it for engineering students: if a step does not add up, an exercise gives you a different result or you would like more material on the topic, just ask in the comments and I will reply. A star rating above helps me understand which pages to improve.