Indirizzamento IP: CIDR, sottoreti, prefisso più lungo, NAT e IPv6
Indirizzi IPv4 e notazione CIDR, numero di host dimostrato, calcolo delle sottoreti con esempio, aggregazione e prefisso più lungo, ARP e DHCP, NAT, frammentazione e MTU, IPv6.
Il protocollo IP è il punto di incontro di tutta Internet: sopra ci sono migliaia di applicazioni, sotto decine di tecnologie di collegamento, e in mezzo un unico formato di pacchetto e un unico schema di indirizzi. In questa lezione vediamo gli indirizzi IPv4 e la notazione CIDR, il calcolo delle sottoreti con un esempio e la dimostrazione del numero di host, l’aggregazione degli indirizzi, la regola del prefisso più lungo, i protocolli di supporto ARP e DHCP, il NAT, la frammentazione e IPv6.
Gli indirizzi IPv4
Un indirizzo IPv4 è un numero di 32 bit, scritto come quattro byte in decimale separati da punti: 192.168.10.70. Ogni indirizzo è diviso in due parti: un prefisso di rete, comune a tutte le interfacce della stessa rete, e una parte di host. Con la notazione CIDR (classless inter-domain routing) la lunghezza del prefisso si scrive dopo una barra: 192.168.10.0/24 indica la rete i cui indirizzi hanno in comune i primi 24 bit. La stessa informazione è la maschera 255.255.255.0, con 24 bit a 1.
Teorema. Una rete con prefisso di  bit contiene
 indirizzi, di cui
 assegnabili alle interfacce.
Dimostrazione. I  bit di host possono assumere combinazioni diverse. Due sono riservate: quella con tutti i bit di host a 0 identifica la rete stessa, quella con tutti a 1 è l’indirizzo di broadcast della rete. ∎
Una /24 ha quindi 254 host, una /16 65 534. Per i collegamenti punto-punto tra due router si usano le /31, con le sole due combinazioni, per cui la regola fa un’eccezione.
Le sottoreti
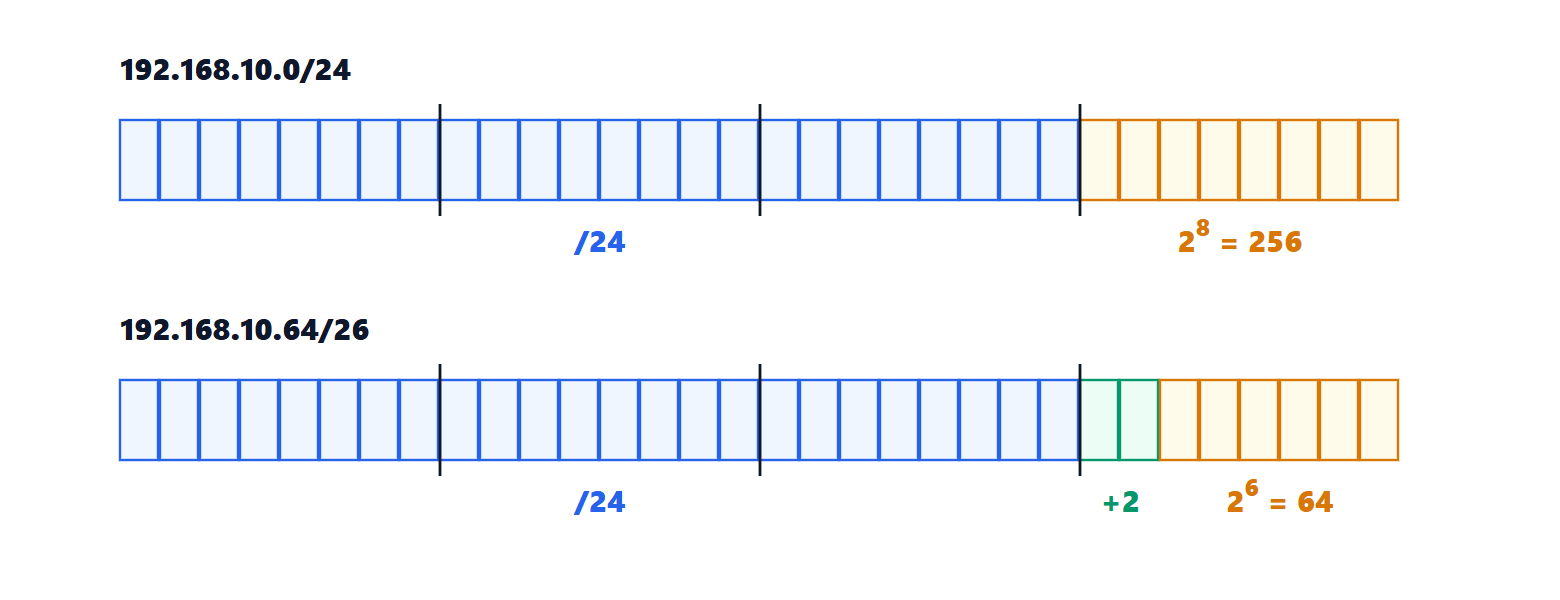
Un’azienda con la rete 192.168.10.0/24 vuole quattro reti separate per quattro reparti. Prende in prestito 2 bit della parte host, ottenendo prefissi /26: quattro sottoreti, ciascuna di  indirizzi e 62 host.
| Sottorete | Primo host | Ultimo host | Broadcast |
|---|---|---|---|
| 192.168.10.0/26 | .1 | .62 | .63 |
| 192.168.10.64/26 | .65 | .126 | .127 |
| 192.168.10.128/26 | .129 | .190 | .191 |
| 192.168.10.192/26 | .193 | .254 | .255 |
L’host 192.168.10.70 sta nella seconda sottorete: i suoi ultimi 8 bit sono 01000110, e i primi due, 01, indicano la sottorete numero 1 (contando da 0). Un host confronta il proprio prefisso con quello della destinazione: se coincidono, la consegna direttamente sulla rete locale, altrimenti manda il pacchetto al proprio router predefinito (gateway).
L’aggregazione e il prefisso più lungo
Il CIDR permette di aggregare: le quattro reti 10.4.0.0/24, 10.4.1.0/24, 10.4.2.0/24, 10.4.3.0/24 hanno in comune i primi 22 bit e si annunciano come un’unica 10.4.0.0/22. L’aggregazione è possibile quando i blocchi sono contigui e allineati:  blocchi consecutivi che cominciano a un multiplo di . Grazie all’aggregazione le tabelle dei router del cuore di Internet hanno circa un milione di righe invece di miliardi.
Una tabella può contenere prefissi che si sovrappongono. La regola è il prefisso più lungo: si usa la riga più specifica che corrisponde all’indirizzo. Con le righe 10.0.0.0/8 verso R1, 10.1.0.0/16 verso R2 e 10.1.2.0/24 verso R3, il pacchetto per 10.1.2.5 va a R3, quello per 10.1.9.9 a R2 e quello per 10.7.0.1 a R1. La riga 0.0.0.0/0, che corrisponde a tutto, è la rotta predefinita. I router cercano il prefisso più lungo in nanosecondi con strutture ad albero e memorie associative (TCAM).
ARP e DHCP
Per consegnare un pacchetto sulla rete locale serve l’indirizzo MAC della destinazione o del router (lezione su Ethernet). Il protocollo ARP lo chiede con un broadcast: “chi ha l’indirizzo 192.168.10.1?”, e l’interessato risponde con il proprio MAC, che viene ricordato per qualche minuto. Il DHCP assegna automaticamente a un dispositivo appena collegato l’indirizzo IP, la maschera, il router predefinito e i server DNS, con un dialogo di quattro messaggi in broadcast.
Il NAT
Gli indirizzi IPv4 sono circa 4 miliardi, meno dei dispositivi collegati. La soluzione pratica è il NAT (traduzione degli indirizzi): una rete domestica o aziendale usa indirizzi privati (10.0.0.0/8, 172.16.0.0/12, 192.168.0.0/16), non instradati su Internet, e il router traduce in uscita l’indirizzo e la porta di sorgente in quelli del proprio indirizzo pubblico, ricordando la corrispondenza per tradurre al contrario le risposte. Centinaia di dispositivi condividono così un indirizzo pubblico. Il prezzo è che dall’esterno non si può iniziare una connessione verso un dispositivo interno senza configurazioni apposite.
La frammentazione
Ogni collegamento ha una dimensione massima del pacchetto, la MTU (1500 byte per Ethernet). In IPv4 un router può dividere un pacchetto troppo grande in frammenti, riassemblati dalla destinazione; ma la perdita di un frammento fa perdere tutto il pacchetto, e oggi si preferisce la scoperta della MTU del percorso: si inviano pacchetti con il divieto di frammentazione, e se un router risponde che sono troppo grandi la sorgente li rimpicciolisce.
IPv6
IPv6 usa indirizzi di 128 bit, scritti in esadecimale a gruppi di 16 bit: 2001:db8:4a2::1f. Lo spazio è praticamente inesauribile: una normale rete locale riceve un /64, cioè  indirizzi. L’intestazione è semplificata, i router non frammentano più, e i dispositivi possono configurarsi da soli combinando il prefisso annunciato dal router con un proprio identificativo. Nel 2025 circa metà degli accessi a Google avviene in IPv6, e le due versioni convivono con meccanismi di doppio stack e di traduzione.