Architettura di un sistema di automazione e disponibilità
Piramide dell'automazione ISA-95, ciclo di vita a V e tracciabilità dei requisiti, disponibilità con MTBF e MTTR, componenti in serie e in parallelo dimostrati con esempio.
Progettare un sistema automatico (una linea di imbottigliamento, un impianto di trattamento acque, un magazzino robotizzato) significa molto più che scrivere un programma per un PLC: bisogna scegliere sensori e attuatori, reti, controllori, sistemi di supervisione, garantire la sicurezza delle persone, e consegnare un impianto che funzioni per vent’anni. In questa lezione vediamo l’architettura a livelli di un sistema di automazione, il ciclo di vita del progetto, e la disponibilità del sistema con le formule per componenti in serie e in parallelo dimostrate e un esempio.
La piramide dell’automazione
I sistemi industriali si organizzano a livelli, secondo il modello della norma ISA-95 (IEC 62264):
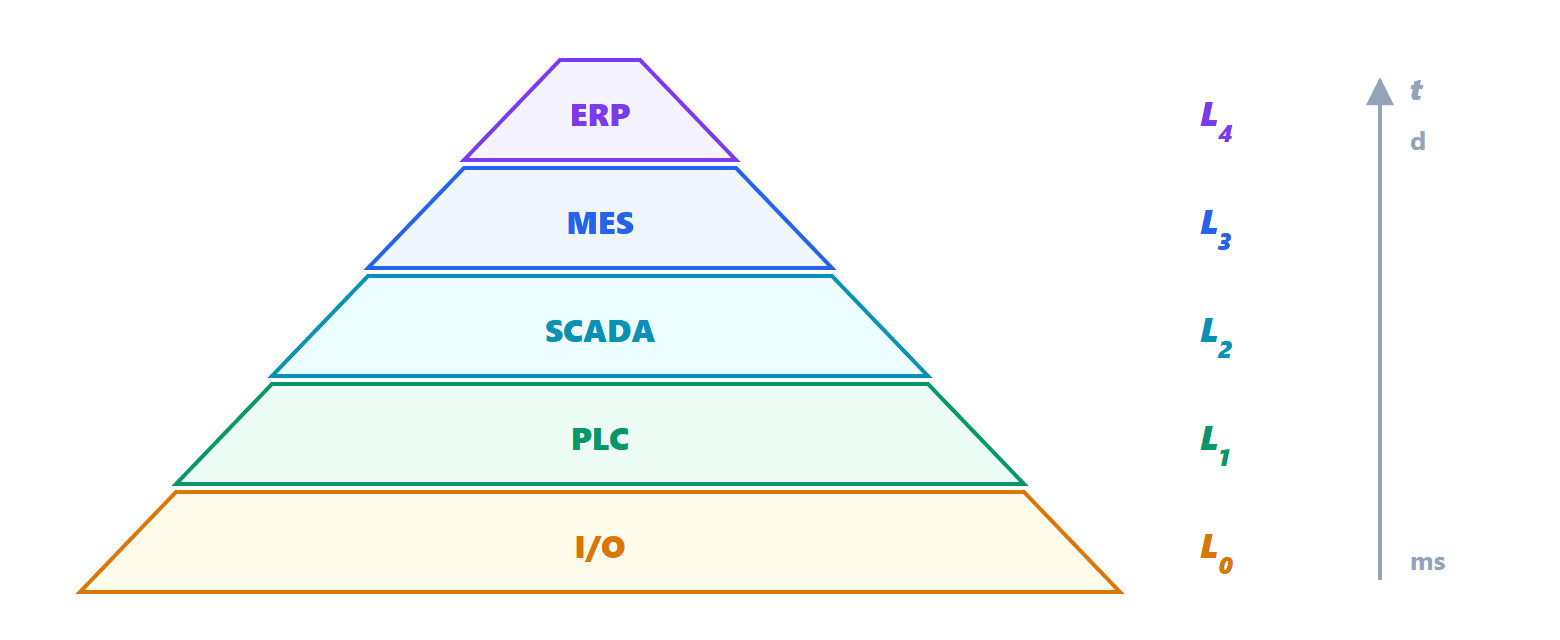
- livello 0, il campo: sensori (temperature, pressioni, posizioni) e attuatori (motori, valvole, cilindri), con tempi dell’ordine dei millisecondi;
- livello 1, il controllo: PLC, regolatori, azionamenti, che eseguono le logiche e le regolazioni (lezione sui PLC di Controllo dei processi);
- livello 2, la supervisione: lo SCADA (supervisory control and data acquisition) con le stazioni operatore, gli allarmi e lo storico dei dati;
- livello 3, la gestione della produzione: il MES (manufacturing execution system) segue gli ordini, la tracciabilità dei lotti, la qualità e l’efficienza (lezione sulla messa in servizio);
- livello 4, l’azienda: l’ERP gestisce ordini, magazzino, acquisti e contabilità (lezioni di Gestione aziendale).
Salendo, i dati sono più aggregati e i tempi più lunghi; scendendo, crescono i requisiti di determinismo e di affidabilità. Oggi i livelli si stanno avvicinando (Industria 4.0): i dati di campo arrivano direttamente a sistemi di analisi e al cloud attraverso protocolli come OPC UA (lezione sulle reti industriali), e la sicurezza informatica diventa parte del progetto.
Il ciclo di vita del progetto
Un progetto di automazione segue di solito il modello a V:
- specifica dei requisiti: che cosa deve fare l’impianto, con quali prestazioni, in quali condizioni ambientali, con quali norme;
- analisi dei rischi: quali pericoli esistono per le persone e per l’impianto, e quali funzioni di sicurezza servono (lezione sulla sicurezza funzionale);
- specifica funzionale: le sequenze, le regolazioni, gli allarmi, le interfacce con l’operatore;
- progetto dell’hardware (quadri elettrici, scelta di sensori, attuatori, controllori e reti) e del software;
- realizzazione;
- sul ramo che risale, le verifiche che corrispondono a ciascun passo: prova dei moduli, prova di integrazione, collaudo in fabbrica (FAT) e collaudo in campo (SAT), validazione rispetto ai requisiti.
Ogni requisito deve essere verificabile, e ogni prova deve risalire a un requisito: la tracciabilità dei requisiti è spesso richiesta dal cliente e, per le funzioni di sicurezza, dalle norme.
La disponibilità
Per un impianto di produzione la grandezza più importante è spesso la disponibilità: la frazione di tempo in cui funziona. Se un componente si guasta in media dopo un tempo MTBF (mean time between failures) e la riparazione richiede in media MTTR (mean time to repair), la disponibilità è
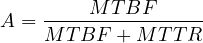
perché in ogni ciclo di guasto e riparazione il componente funziona per MTBF su un totale di MTBF + MTTR. Esempio. MTBF = 50 000 h e MTTR = 4 h danno 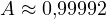 . Ridurre il tempo di riparazione (ricambi in magazzino, diagnostica chiara) aumenta la disponibilità quanto aumentare l’affidabilità.
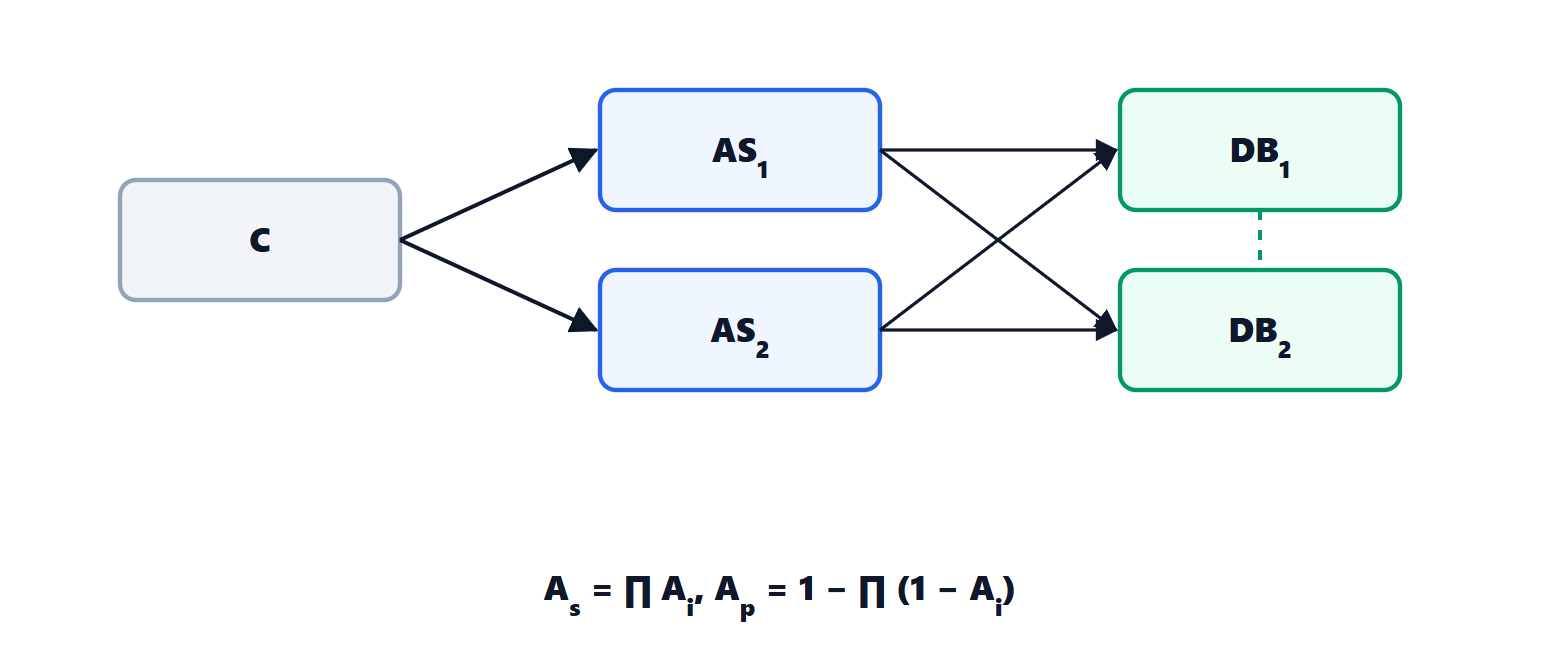
Teorema. Con guasti indipendenti, un sistema di  componenti in serie (funziona solo se funzionano tutti) ha disponibilità
 ; un sistema di componenti in parallelo (funziona se ne funziona almeno uno) ha disponibilità
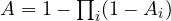 .
Dimostrazione.  è la probabilità che il componente
 funzioni in un istante scelto a caso. In serie il sistema funziona se funzionano tutti, e per l’indipendenza la probabilità è il prodotto. In parallelo il sistema è fermo solo se sono fermi tutti, con probabilità
 , e la disponibilità è il complemento (lezione sulla probabilità di Teoria dei segnali). ∎
Esempio. Una cella con PLC ( ), rete (
 ) e stazione di ingressi e uscite (
 ) in serie ha
 : circa 22 ore di fermo all’anno. Raddoppiando il PLC con un secondo in riserva calda, il PLC equivalente ha
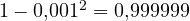 , ma il sistema arriva solo a
 , circa 13 ore: ora pesano la rete e gli ingressi e uscite. La ridondanza va messa sugli anelli deboli, e la catena è forte quanto il suo anello più debole. Le formule valgono se i guasti sono davvero indipendenti: due PLC alimentati dallo stesso alimentatore non lo sono.